A partir de 12 de março, os certificados SSL passam a ter uma validade máxima de 199 dias, de acordo com a nova política definida pelo CA/Browser Forum. De seguida, são explicados todos os detalhes e esclarecidas as principais dúvidas sobre esta alteração.
Conteúdos do Artigo
O que é o CA/Browser Forum
O CA/Browser Forum (CA/B Forum) é um consórcio voluntário composto por autoridades de certificação e fornecedores de navegadores, onde são definidos requisitos básicos e padrões de segurança para a emissão e gestão de certificados SSL/TLS.
Através desta organização, são garantidas a confiança, a interoperabilidade e práticas de validação consistentes em todo o ecossistema de infraestruturas de chave pública (PKI).
Porque é que a validade foi reduzida
Quando é definido um período de validade mais curto para os certificados, o impacto de certificados comprometidos ou desatualizados é reduzido. Além disso, são incentivadas atualizações mais frequentes dos padrões de segurança e são reduzidos os riscos associados a certificados emitidos incorretamente, tornando a web mais segura para empresas e utilizadores.
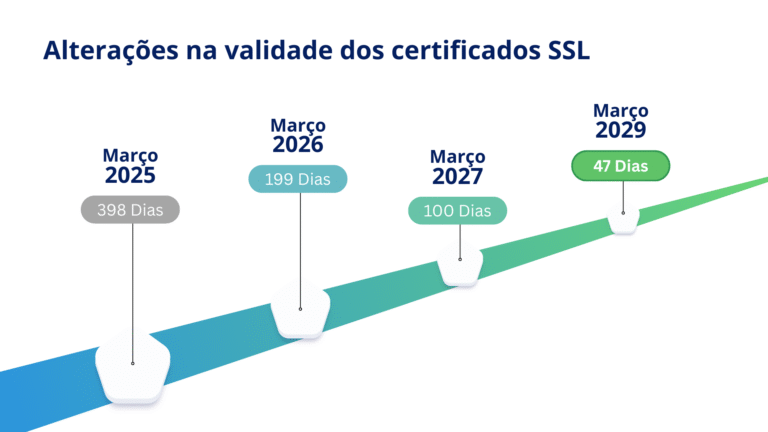
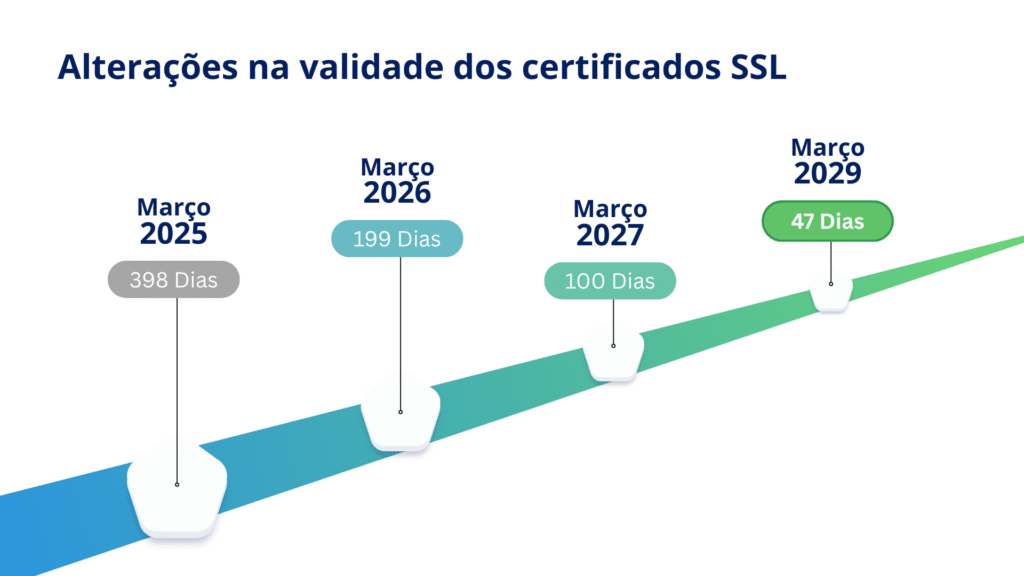
O objetivo do CA/Browser Forum é reduzir progressivamente a validade dos certificados até 47 dias. Atualmente, foram definidos os seguintes prazos:
- Março de 2026: validade de 199 dias
- Março de 2027: validade de 100 dias
- Março de 2029: validade de 47 dias
A quem afeta estas alterações
Estas alterações não afetam apenas os clientes da Amen.pt, mas todos os titulares de certificados SSL.
Esta mudança aplica-se a todos os certificados SSL/TLS emitidos por qualquer Autoridade de Certificação pública. A decisão foi tomada pelo CA/Browser Forum e constitui um requisito global da indústria que deve ser seguido por todos os fornecedores de certificados de confiança.
Desta forma, são assegurados padrões de segurança consistentes em todos os principais navegadores e autoridades de certificação.
Quando entra em vigor esta alteração
Foi estabelecido pelo CA/Browser Forum o prazo máximo de 15 de março para que todas as autoridades certificadoras implementem os novos períodos de validade nos seus sistemas.
No caso dos clientes da Amen.pt com certificados SSL, a nova validade de 199 dias será aplicada a partir de 12 de março de 2026.
A partir dessa data, qualquer novo certificado emitido terá de cumprir os novos períodos máximos de validade definidos pela indústria.
O que acontece aos certificados que já tenho atualmente?
Os certificados que tenham sido emitidos antes de 12 de março de 2026 continuarão a ser válidos até à sua data original de expiração.
Assim, não será necessário substituí-los apenas devido a esta alteração de política.
Os novos limites de validade serão aplicados apenas aos certificados emitidos a partir da data de entrada em vigor. Os certificados existentes poderão continuar a ser utilizados normalmente, exceto se existir outra razão que justifique a sua reemissão (como um problema de segurança ou uma alteração de configuração).
Terei de pagar um certificado a cada 6 meses?
Não. Os clientes da Amen.pt não terão de comprar um certificado a cada 6 meses.
O pagamento do certificado dá direito a uma subscrição com duração de 12 meses. Durante esse período, o certificado SSL/TLS poderá ser reemitido sem custos adicionais sempre que a data de expiração se aproximar.
Em termos simples, o certificado pode ter uma vida técnica mais curta, mas a cobertura do produto contratado continuará a ser de um ano.
As características dos certificados vão mudar?
Não. As características e os níveis de validação dos certificados mantêm-se inalterados.
A principal alteração é operacional: os certificados terão de ser reemitidos com maior frequência ao longo do ano para cumprir os novos limites de validade definidos pela indústria.
Na prática, isto significa que poderá ser necessário atualizar ou reinstalar os certificados com maior frequência, embora o certificado em si não seja alterado.
Quando deve ser feita a reemissão do certificado
No novo modelo, é adquirida uma subscrição que permite reemitir o certificado SSL/TLS as vezes que forem necessárias durante o período de subscrição. Cada certificado individual terá uma validade máxima de 199 dias.
Não existe um prazo mínimo obrigatório para solicitar a renovação. No entanto, para reduzir a frequência com que terá de instalar um novo certificado, recomenda-se que a reemissão seja solicitada o mais próximo possível da data de expiração.
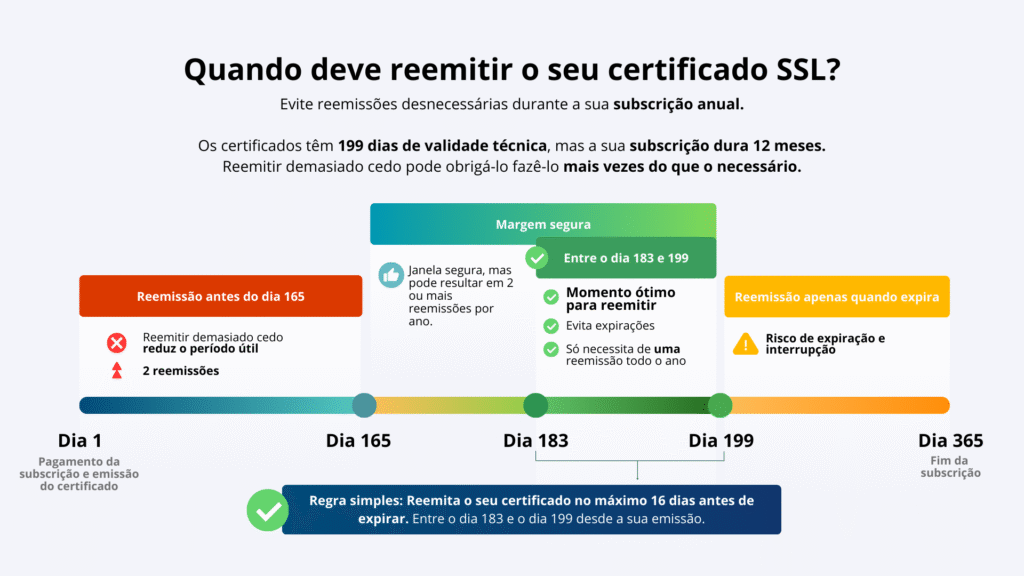
A melhor prática é iniciar o processo de renovação não mais de 16 dias antes da expiração.
Se a renovação for solicitada muito antes, por exemplo, 60 dias antes da expiração, o certificado continuará a funcionar corretamente, mas poderá ser necessário instalá-lo duas ou três vezes por ano.
Na infografia seguinte é apresentada a diferença entre reemitir o certificado exatamente no momento em que expira, fazê-lo dentro da margem de antecedência recomendada de até 16 dias, ou realizar a reemissão com maior antecedência.
Como se pode observar, quando a reemissão é feita cerca de 165 dias após a emissão, será necessário reemitir o certificado pelo menos duas vezes durante o período de subscrição (12 meses).
Como reemitir um certificado
Neste aspeto, não existem alterações em relação ao processo atual.
Deverá apenas aceder ao painel de controlo e solicitar manualmente a reemissão do certificado antes da sua expiração.
Caso sejam utilizados serviços de terceiros externos à Amen.pt para automatizar a instalação dos certificados ou para integração com plataformas de alojamento ou outros serviços, o processo dependerá do fornecedor ou do ambiente específico utilizado. Nesse caso, deverá ser consultado o respetivo prestador de serviço.
Expiração da subscrição vs expiração da validade do certificado
Em breve, no painel de controlo de SSL, serão apresentadas duas colunas distintas:
- uma com a data de expiração da subscrição
- outra com a data de expiração do certificado individual emitido dentro dessa subscrição
Esta distinção permitirá compreender claramente a diferença entre o fim da subscrição contratada e o período de validade técnica do certificado.
Serei avisado quando a validade do certificado estiver prestes a expirar?
Uma vez que o aviso de expiração da subscrição não coincide com a data de expiração do certificado, está atualmente a ser desenvolvido um sistema de notificações específicas para garantir que a data de expiração do certificado não passe despercebida.